
Zu Windows Phone 7-Zeiten war Microsofts mobiles Betriebssystem wieder in die Kinderschuhe zurückversetzt worden und die Redmonder mussten von Grund auf selbst grundlegende Smartphone-Funktionen nachreichen. Über die letzten Jahre hat man sich bemüht, diese Lücken zu schließen, jedoch scheint man in einem Fall etwas übersehen zu haben.
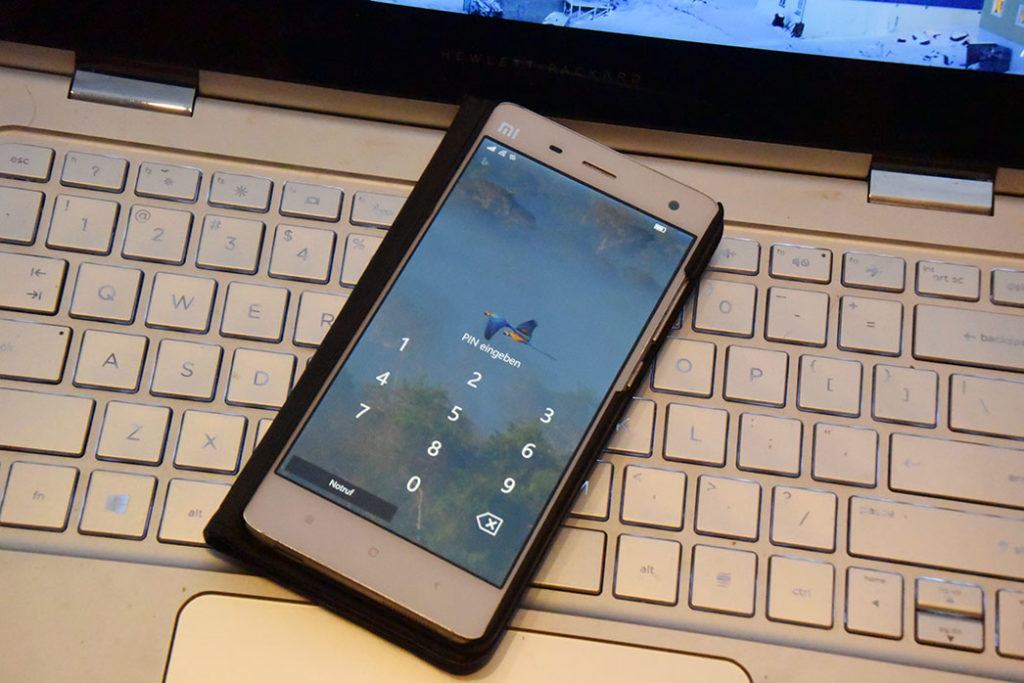
Wenn ihr einen PIN-Code einstellen wollt unter Windows 10 Mobile müsst ihr zu den Einstellungen unter Personalisierung > Sperrbildschirm > Anmeldeoptionen navigieren und dort beim ersten Mal euer Kennwort zum Microsoft-Konto eingeben. Wenn ihr den PIN-Code ändern wollt, müsst ihr zur Bestätigung den bisherigen Code eingeben. Um ihn aber komplett zu entfernen, müsst ihr lediglich auf „Entfernen“ drücken. Es ist keine Bestätigung durch die Eingabe eures Microsoft-Konto-Passworts oder wenigstens des bisherigen PIN-Codes erforderlich.
Wir gehen aktuell davon aus, dass es sich hierbei um einen Fehler handelt, den Microsoft schlichtweg bei der Entwicklung übersehen hat. Denn eine wirklich sinnvolle Erklärung für dieses Sicherheitsrisiko fällt uns bislang nicht ein. Schließlich könnten Nutzer dadurch problemlos ausgesperrt werden, indem nämlich ein Angreifer irgendwie an das entsperrte Smartphone kommt und das Konto-Kennwort ändert dank Zugriff auf die Mails.
Es bleibt zu hoffen, dass Microsoft diesen Fehler in den kommenden Versionen von Windows 10 Mobile beheben wird, sodass dieses Risiko nicht mehr besteht. Während es für einen externen Angreifer sicherlich schwierig sein dürfte, an ein entsperrtes Smartphone zu kommen, muss man dieses Risiko nicht zwingend im System haben.
via mspu
Und ich dachte gerade Ich habe einen fehler gefunden ? etwas spät dran
Hab es gerade ausprobiert und es geht!
Oh, welch ein Wunder!??
Genau, ein wunder und ich kann jetzt übers Wasser gehen ?
Bei meinem 950XL wird der Pin Code nur nach Neustart abgefragt und dann nie wieder.
Das paßt doch alles vorn und hinten nicht.
Ja das ist die Sim-Pin. Es geht hier aber um die Zahlensperre um das Handy aus dem Standby zu entsperren.
Das muss sogar so sein, sonst könntest du nicht angerufen werden solange du vom SIM pin redest. Handysperre/hello etc kannste jederzeit einstellen u dann auch einstellen ob es immer, oder erst nach ner gewissen zeit abgefragt werden soll, etc. Das ist alles normal…
Wer will denn ein gebrauchtes WP? 😉
?Erninerst du dich noch an das „geklaute WP, dass der Dieb aus Mitleid zurück gegeben hat?“?
Heutzutage würde man Fake-News dazu sagen. Postillon halt…
Passt zwar nicht direkt zum Artikel, geht aber um Windows 10 Mobile.
In der Tastatur gibt es ja unter den (hauseigenen, nicht WhatsApp)Smileys den Mittelfinger, der mal so spektakulär angekündigt wurde, nicht. Mir ist aber aufgefallen wenn man „fuck you“ auf der englischen Tastatur eingibt wird als nächstes der Mittelfinger vorgeschlagen. ??
Auf jeden Fall interessant???
Bei mir auf Wp 8.1 wird er bei dir im Kommentar nur als Kasten angezeigt?
Wahlweise geht auch „fuck off“???
Das erste was ein Dieb macht ist die Sim Karte zu wechseln. Verstehe nicht wo das Problem ist. Er muss an Windows Hello vorbei und das Handy kann trotzdem lokalisiert werden, egal welche Sim oder welcher pin. Dadurch dass es mit dem MS account verknüpft ist kann außerdem leicht nachgewiesen werden, dass es tatsächlich das eigene Gerät ist.
Daher sind bei MS alle Geräte mit der IMEI registriert, das ist eindeutig, die kann man mW nicht ändern…
Wo ist das Problem?
Das hinterfrag ich schon seit gestern. Das WA-Team äußert sich dazu bisher nicht.
Nun ja, die Möglichkeit besteht offensichtlich, wenn ich an manche Scherzbolde denke die ich so kenne…
Das ist wie das entfernen des Authentifikators im Microsoft-Konto. Man klickt einfach auf entfernen und schon ist die Zwei-Faktor-Authentifizierung Geschichte. Das ist offenbar so gewollt, ich denke also eher ein Feature als ein Bug.
Wie willst du das sonst lösen? Wenn du die 2F-Authentifizierung entfernen willst, dann hast du normalerweise dein Handy geschrottet, verloren oder neu aufgesetzt. Dabei noch einen 2F-Schlüssen zu verlangen würde zu vielen Problemen führen.
Also meiner Meinung nach ist das so gewollt. Jedenfalls dachte ich es bisher. Den wenn ich einen aktiven Pin Code deaktivieren will und ich schon in den Einstellungen bin, heißt das ja das ich den Pin beim Sperrbildschirm eingegeben habe. Ich dachte das wäre logisch. Ist es auch. Oder nicht?
Unter 8.1 war es jedenfalls genau so. Vermutlich haben sie es von dort so inhaltlich übernommen. Ob das heute noch zeitgemäß ist, wäre ne andere Frage.
Das wurde ganz einfach von der Desktop-Version übernommen. Hier macht es Sinn den PIN ohne Verifizierung zu entfernen, da ohne PIN wieder das Kennwort des Microsoft Accounts zum Login benötigt wird. Bei Windows 10 Mobile ist dies jedoch nicht der Fall, was Microsoft wohl nicht bedacht hat.
Na, peinlich ist da gar nichts. Gebe ich ein ungesperrtes Smartphone unüberwacht aus der Hand, ist eh alles zu spät und mir nicht mehr zu helfen. Bei mir klappt das übrigens auch nicht – hab’s gerade ausprobiert, weil durch simples Nutzen mindestens eines Exchange-Kontos dank Richtlinien die PIN-Vergabe Pflicht ist. Im Unternehmenseinsatz oder auch mit günstigem Office 365 Business mit Exchange Online ab 1 User… sollte ich mein Handy trotzdem niemandem aushändigen.
„Gebe ich ein ungesperrtes Smartphone unüberwacht aus der Hand, ist eh alles zu spät und mir nicht mehr zu helfen.“
Zugegeben, diese Unachtsamkeit ist Voraussetzung dafür, diesen Bug zu nutzen.
Aber ein potentieller Dieb müsste ansonsten darauf achten, dass sich das Handy nicht selbst wieder sperrt, oder dass der Akku nicht leer wird.
So muss er nur mal eben in die Einstellungen, und kann anschließend in aller Ruhe seinen Schindluder treiben.
Hoffe, das wird schnell behoben.
Aber welcher Dieb kennt sich schon mit win mobile aus ?
Sehr gut, wenig User sind der beste Schutz!
War das nicht unter WP 8.1 genau so? Ich meine, wir reden hier nicht vom SIM-Pin, sondern vom Lockscreen. Da kann ich die Pin-Abfrage durch einfaches Drücken auf die Schaltfläche deaktivieren. Und das wäre nun wirklich nicht peinlich.
Ich hoffe ihr habt das gleichzeitig an Microsoft gemeldet.
Danke wollte ich auch gerade schreiben
Ich finde witzig, dass so ein Fehler erst über ein Jahr nach Release ins Gespräch kommt.
Wäre mir aber auch nie aufgefallen. Die PIN Eingabe fand ich unter Windows 10 Mobile so dermaßen unästhetisch, dass ich froh war, als sie wieder aus war.
Hab mich schon gewundert wie ein bekannter das aus versehen geschaft hat. xD